Consultoría ISO/IEC 27001 para proteger la información de tu empresa
La información de clientes, colaboradores, finanzas, procesos y propiedad intelectual es un activo crítico para cualquier organización. ISO/IEC 27001:2022 ayuda a establecer un Sistema de Gestión de Seguridad de la Información que permita identificar riesgos, proteger activos de información y responder de forma ordenada ante incidentes.
En QSM Consultores te acompañamos a definir una ruta realista para implementar, mantener, auditar o preparar la certificación de tu SGSI. El enfoque integra personas, procesos, tecnología y evidencia verificable, de acuerdo con el contexto de tu organización.
¿Qué es ISO/IEC 27001?
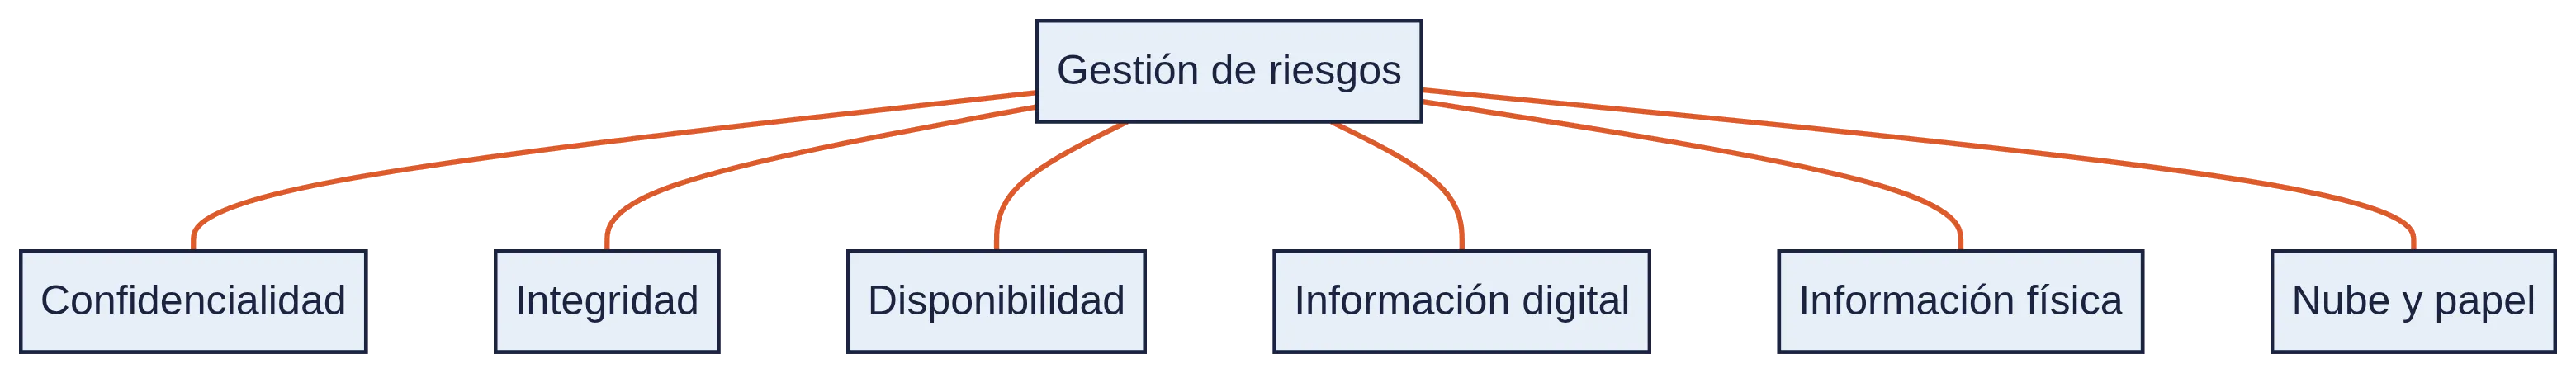
Un SGSI permite proteger la confidencialidad, la integridad y la disponibilidad de la información mediante un proceso de gestión de riesgos.
Tres principios que protege un SGSI
Confidencialidad
Asegura que solo las personas autorizadas puedan acceder a la información sensible de la organización.
Integridad
Protege la información contra alteraciones, pérdidas o modificaciones no autorizadas, para que siga siendo confiable.
Disponibilidad
Ayuda a que la información y los sistemas estén accesibles cuando el negocio y sus partes interesadas los necesitan.
ISO identifica estos tres principios como la base de la seguridad de la información.
Señales de que tu empresa necesita fortalecer su seguridad de la información
ISO/IEC 27001 es útil para organizaciones de cualquier tamaño y sector que manejan información propia o de terceros. Puede ser el siguiente paso si tu empresa enfrenta una o varias de estas situaciones:
- Clientes, corporativos o licitaciones solicitan evidencia de controles de seguridad.
- Manejas datos personales, financieros, estratégicos o propiedad intelectual.
- No tienes claridad sobre quién accede a información crítica.
- El trabajo remoto, la nube o proveedores externos aumentaron el riesgo.
- Necesitas prepararte para una certificación o auditoría.
- Ya ocurrió un incidente, pérdida de información o acceso no autorizado.
Implementa tu SGSI con una ruta clara
La implementación no consiste en acumular políticas. Requiere construir un sistema que la organización pueda operar, medir y mejorar. En QSM estructuramos el acompañamiento por etapas:
Diagnóstico ISO/IEC 27001
Alcance, contexto y riesgos
Políticas, controles y evidencia
Capacitación y cultura de seguridad
Auditoría interna y revisión
Mantenimiento y mejora continua
Servicios para implementar y sostener tu Sistema de Gestión de Seguridad de la Información
Implementación de Normas ISO
La implementación de una Norma ISO debe llevar un proceso de acompañamiento. En QSM Consultores te ayudamos paso a paso.
Auditoría Interna ISO
En una Auditoría Interna ISO evaluamos el estado de tu sistema de gestión para identificar riesgos y oportunidades de mejora.
Capacitación ISO
Capacitación ISO para que tu equipo entienda, aplique y sostenga el sistema. En QSM Consultores desarrollamos programas a la medida.
Mantenimiento de Sistemas de Gestión
El mantenimiento de tu sistema de gestión ISO es indispensable para que tu sistema siga funcionando correctamente.
Preguntas frecuentes.
ISO/IEC 27001:2022 establece los requisitos de un Sistema de Gestión de Seguridad de la Información. Sirve para que una organización gestione los riesgos que pueden afectar la confidencialidad, integridad y disponibilidad de su información.mejora dentro de un sistema de gestión de calidad.
La norma puede aplicarse a organizaciones de cualquier tamaño y sector. Es especialmente relevante para empresas que manejan información de clientes, datos personales, propiedad intelectual, información financiera, plataformas digitales o servicios críticos.o sector público que necesitan mejorar procesos, cumplir requisitos de clientes o prepararse para certificación.
No. Aunque las empresas tecnológicas tienen una alta adopción, ISO indica que la norma puede adaptarse a organizaciones de servicios, manufactura, sector público, organizaciones sin fines de lucro y otros sectores.
ISO/IEC 27001 define los requisitos para un SGSI. ISO/IEC 27002 proporciona orientación sobre controles de seguridad de la información que pueden apoyar su implementación.
QSM Consultores puede acompañarte en el diagnóstico, planeación, implementación, capacitación, auditoría interna y preparación de evidencia para un proceso de certificación. La emisión del certificado corresponde a un organismo de certificación independiente.
El tiempo depende del alcance, los activos incluidos, el nivel de avance actual, la complejidad operativa y la participación del equipo. Un diagnóstico inicial permite estimar una ruta más realista para cada empresa.
Sí. Al ser un estándar de sistema de gestión, puede integrarse con otros sistemas cuando la organización alinea procesos, responsabilidades, auditorías internas y mejora continua. La integración debe diseñarse según el contexto y alcance de cada norma.